Conformidade e auditorias
Exporte um pacote pronto para auditoria
Quando um avaliador pede os seus registos de calibração, o Axiospec junta-os num único pacote que pode transferir. Este guia mostra como gerar o pacote de auditoria, verificar o registo encadeado e obter certificados individuais, para entregar documentação limpa e rastreável.
Comece no Centro de auditoria
O Centro de auditoria (Centro de auditoria na navegação à esquerda, rota /manager/audit-center) é onde reúne a evidência para um regulador ou auditor e revê a atividade de exportação recente. Tem dois cartões que vai usar mais: Integridade do registo e Gerar arquivo de auditoria.
Abra-o antes de uma auditoria para verificar que os seus registos estão intactos e produzir o pacote no mesmo sítio. Tudo é gerado a pedido, por isso o pacote reflete sempre os dados atuais no momento em que exporta.
Verifique primeiro a cadeia do registo
Os registos de calibração são escritos num registo encadeado por hash, com deteção de adulteração. O cartão Integridade do registo percorre essa cadeia para cada registo de calibração confirmado no seu espaço de trabalho e indica qualquer entrada que tenha sido alterada depois de aprovada.
Fazer esta verificação antes de exportar dá-lhe um resultado de integridade limpo que pode apresentar, e confirma que não há surpresas nos registos que está prestes a entregar.
- No Centro de auditoria, encontre o cartão Integridade do registo.
- Clique em «Verificar a cadeia do registo».
- Leia o resultado. Uma cadeia válida indica o número de entradas de calibração confirmadas verificadas de ponta a ponta, com a hora da verificação.
- Se for indicada uma discrepância, anote a entrada do registo assinalada e contacte support@axiospec.com, porque um registo confirmado que foi alterado é um acontecimento sensível do ponto de vista da segurança.
Gere e transfira o pacote de auditoria
O pacote de auditoria é um único arquivo ZIP criado a pedido. Contém dois ficheiros: um Relatório de auditoria de calibração (audit_summary.pdf) e um manifesto (audit_manifest.csv) que lista os seus ativos e as entradas do registo.
- No Centro de auditoria, vá ao cartão Gerar arquivo de auditoria.
- Clique em «Gerar arquivo de conformidade». O botão mostra o progresso enquanto os documentos são compilados.
- Quando a transferência começar, guarde o ficheiro ZIP. Aparece também em Exportações recentes, com uma ação Transferir para o obter mais tarde.
- Abra o ZIP e confirme que os dois ficheiros estão lá antes de o partilhar com o seu avaliador.
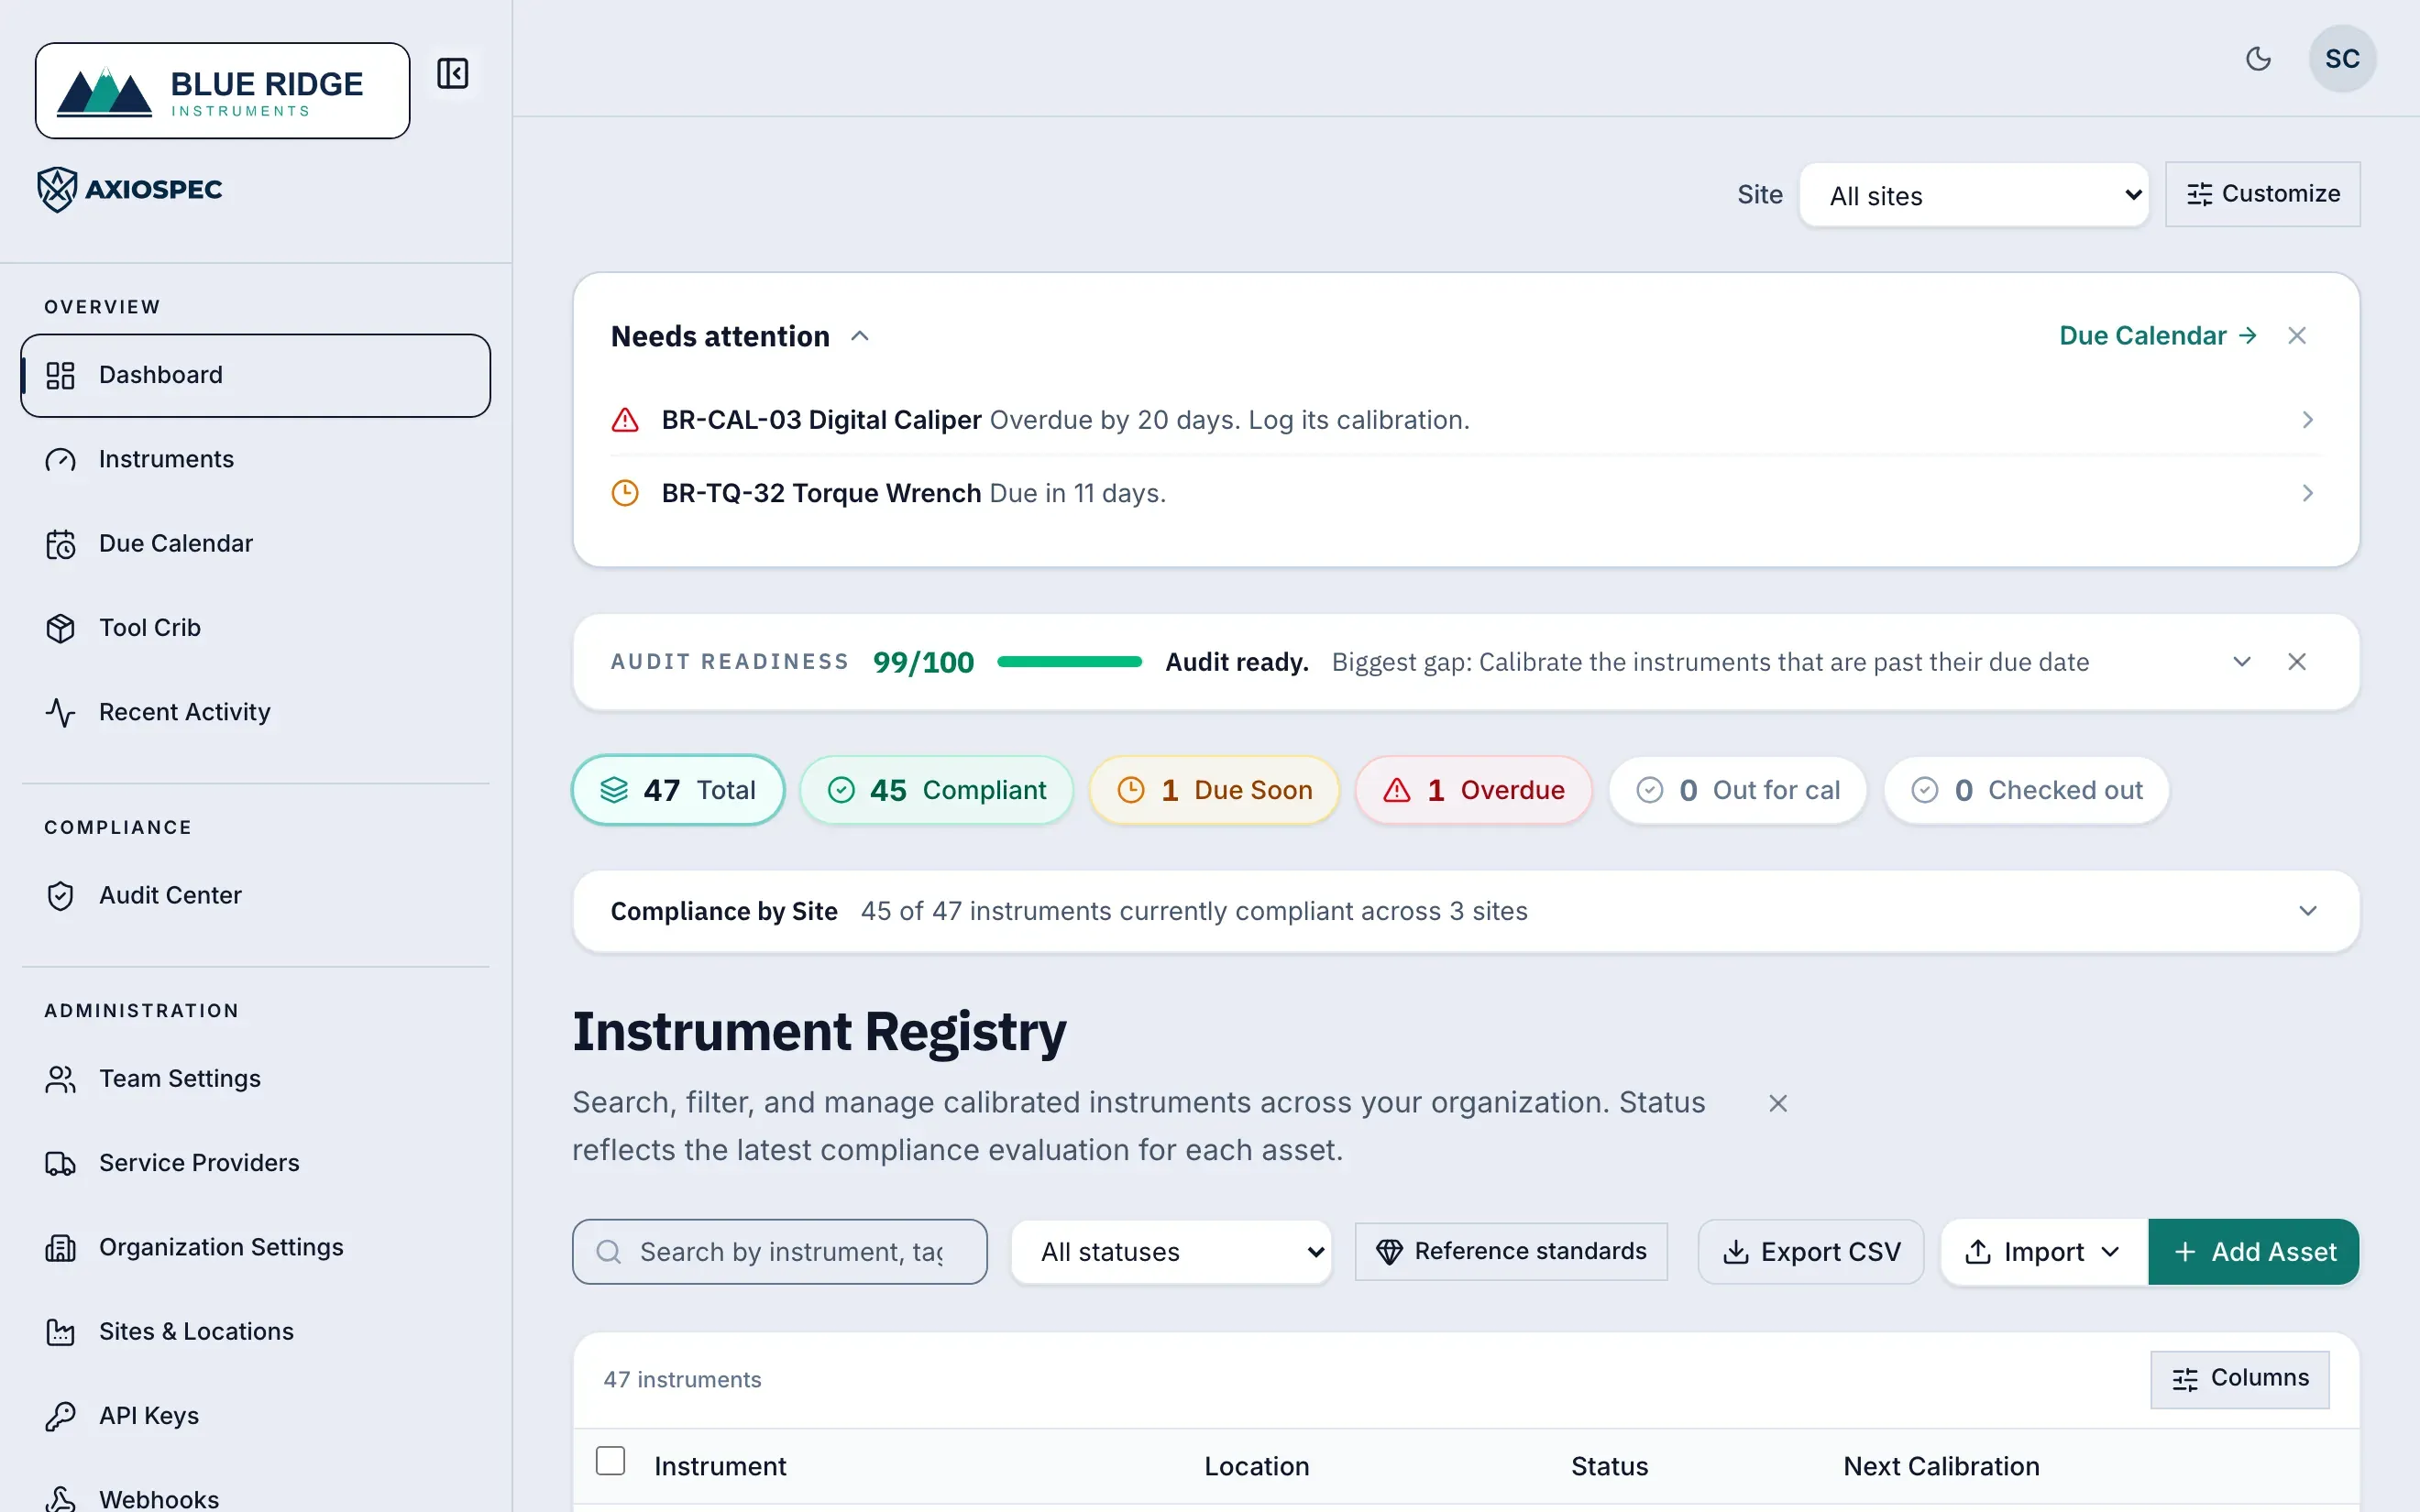
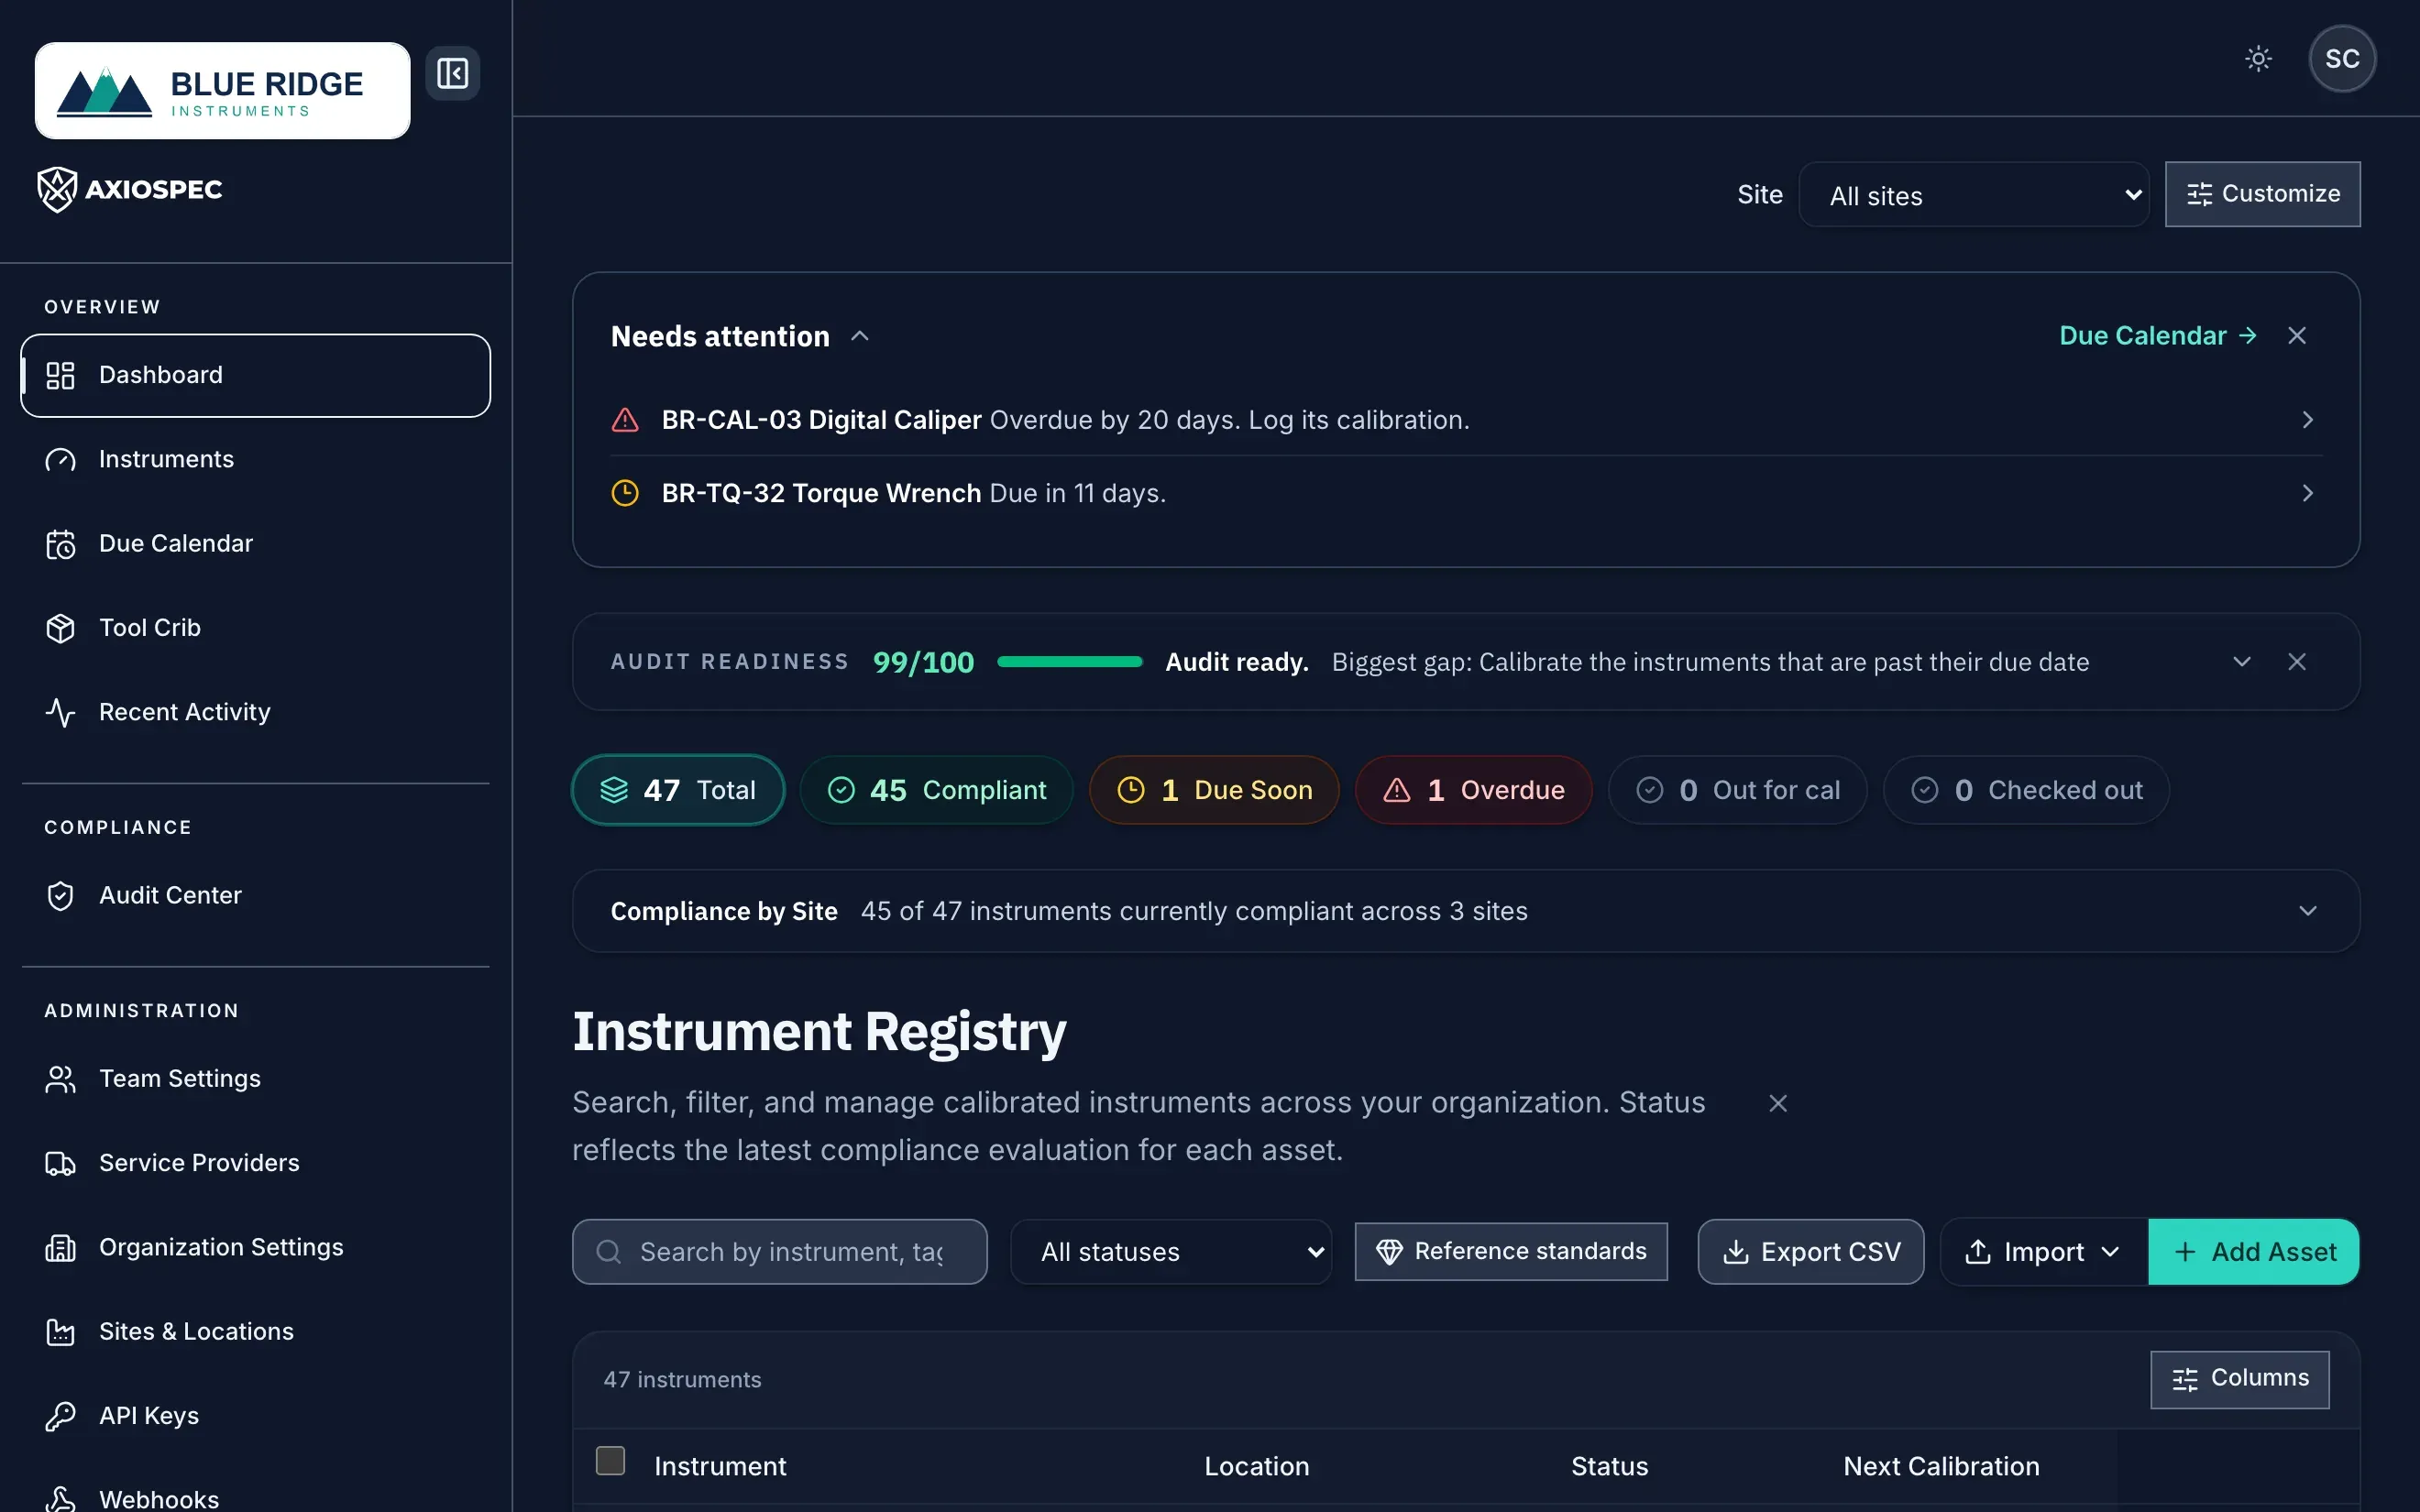
- 1 Selecione «Exportar pista de auditoria» para gerar o pacote (também disponível no Centro de auditoria).
- 2 Defina primeiro o âmbito: todos os locais, ou um único local.
- 3 O pacote resume estas contagens: conformes, a vencer em breve e em atraso.
O que está dentro do pacote
O PDF do Relatório de auditoria de calibração dá ao avaliador uma descrição legível do seu programa, e o CSV do manifesto dá-lhe os dados de base para filtrar e cruzar.
- Resumo do estado: a contagem do painel do total de ativos, dividida em Dentro da tolerância, Vence em breve, Em atraso e itens com falha.
- Integridade e verificação: o resultado de percorrer o registo com deteção de adulteração, incluindo o número de entradas verificadas e os hashes do último e do primeiro registo da cadeia.
- Pista de calibração: cada entrada do registo com o ativo, o evento, o estado, quem o fez, quando foi feito e o resultado Conforme / Não conforme / Limitado / Ajustado.
- Itens fora da tolerância: uma secção própria que lista ativos e eventos com resultados Não conforme, Limitado ou danificado, com as leituras antes do ajuste e após o ajuste.
- Aprovações: uma lista de ativos com responsáveis, procedimentos, intervalos e próximas datas de vencimento, além da autoria de quem fez e de quem aprovou, que acompanha os registos.
- CSV do manifesto: uma linha por ativo e uma linha por entrada do registo, com etiquetas, números de série, local e localização, campos personalizados do espaço de trabalho, resultados, leituras, colunas de incerteza e de regra de decisão, padrões de referência, números de certificado e os valores de hash do registo e do registo anterior de cada entrada.
Transfira o certificado de um único ativo
Quando um auditor quer documentação de um instrumento específico, não precisa do pacote inteiro. Cada ativo tem o seu próprio certificado de calibração, gerado a partir da última calibração aprovada.
O certificado está organizado em três secções: Instrumento (etiqueta, fabricante, modelo, número de série, localização, intervalo), Calibração (data de realização, resultado, valor nominal, tolerância, leituras antes do ajuste e após o ajuste, padrão de referência, condições ambientais, número do certificado) e Atestação (quem fez, aprovação e hora da aprovação). Leva também o hash do registo, com deteção de adulteração.
- Abra o Registo de ativos (rota /manager/asset-ledger) e selecione o instrumento para abrir a página de detalhes (/manager/asset-ledger/:id).
- No cabeçalho da página, clique em «Transferir certificado».
- Guarde o PDF quando estiver pronto.
- Se vir uma mensagem a dizer que ainda não há nenhuma calibração aprovada para certificar, registe e aprove primeiro uma calibração desse ativo e tente de novo.
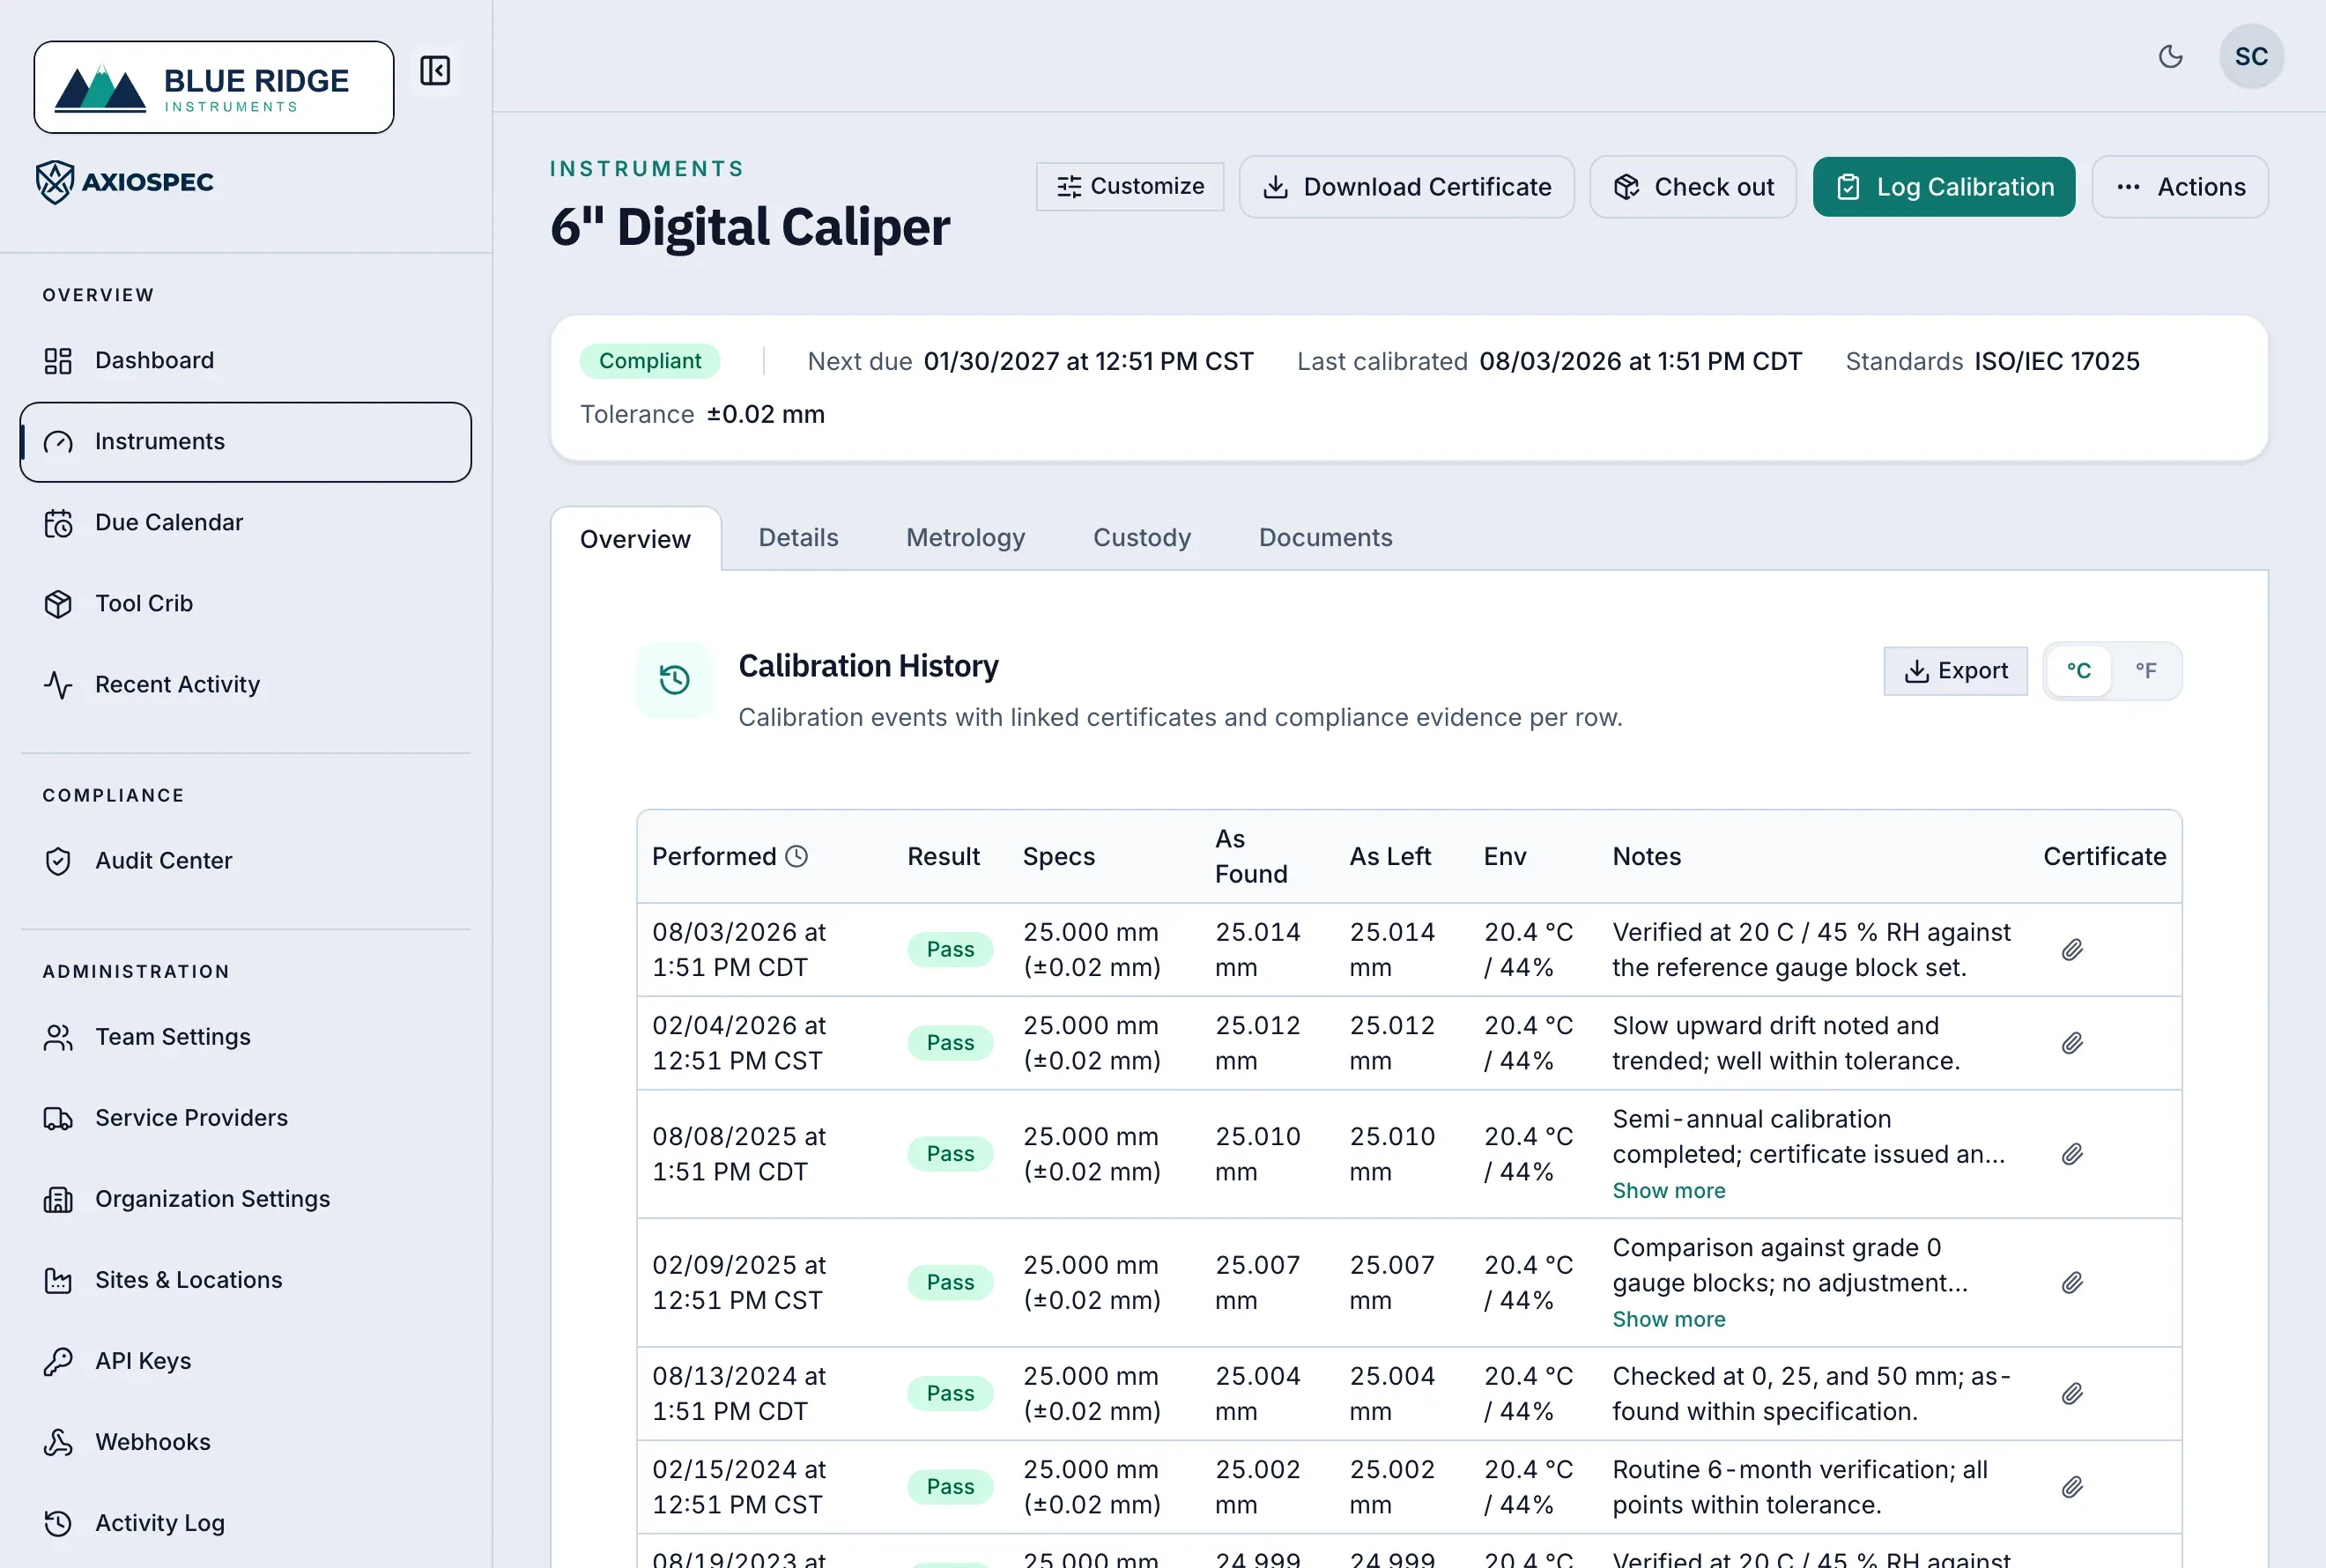
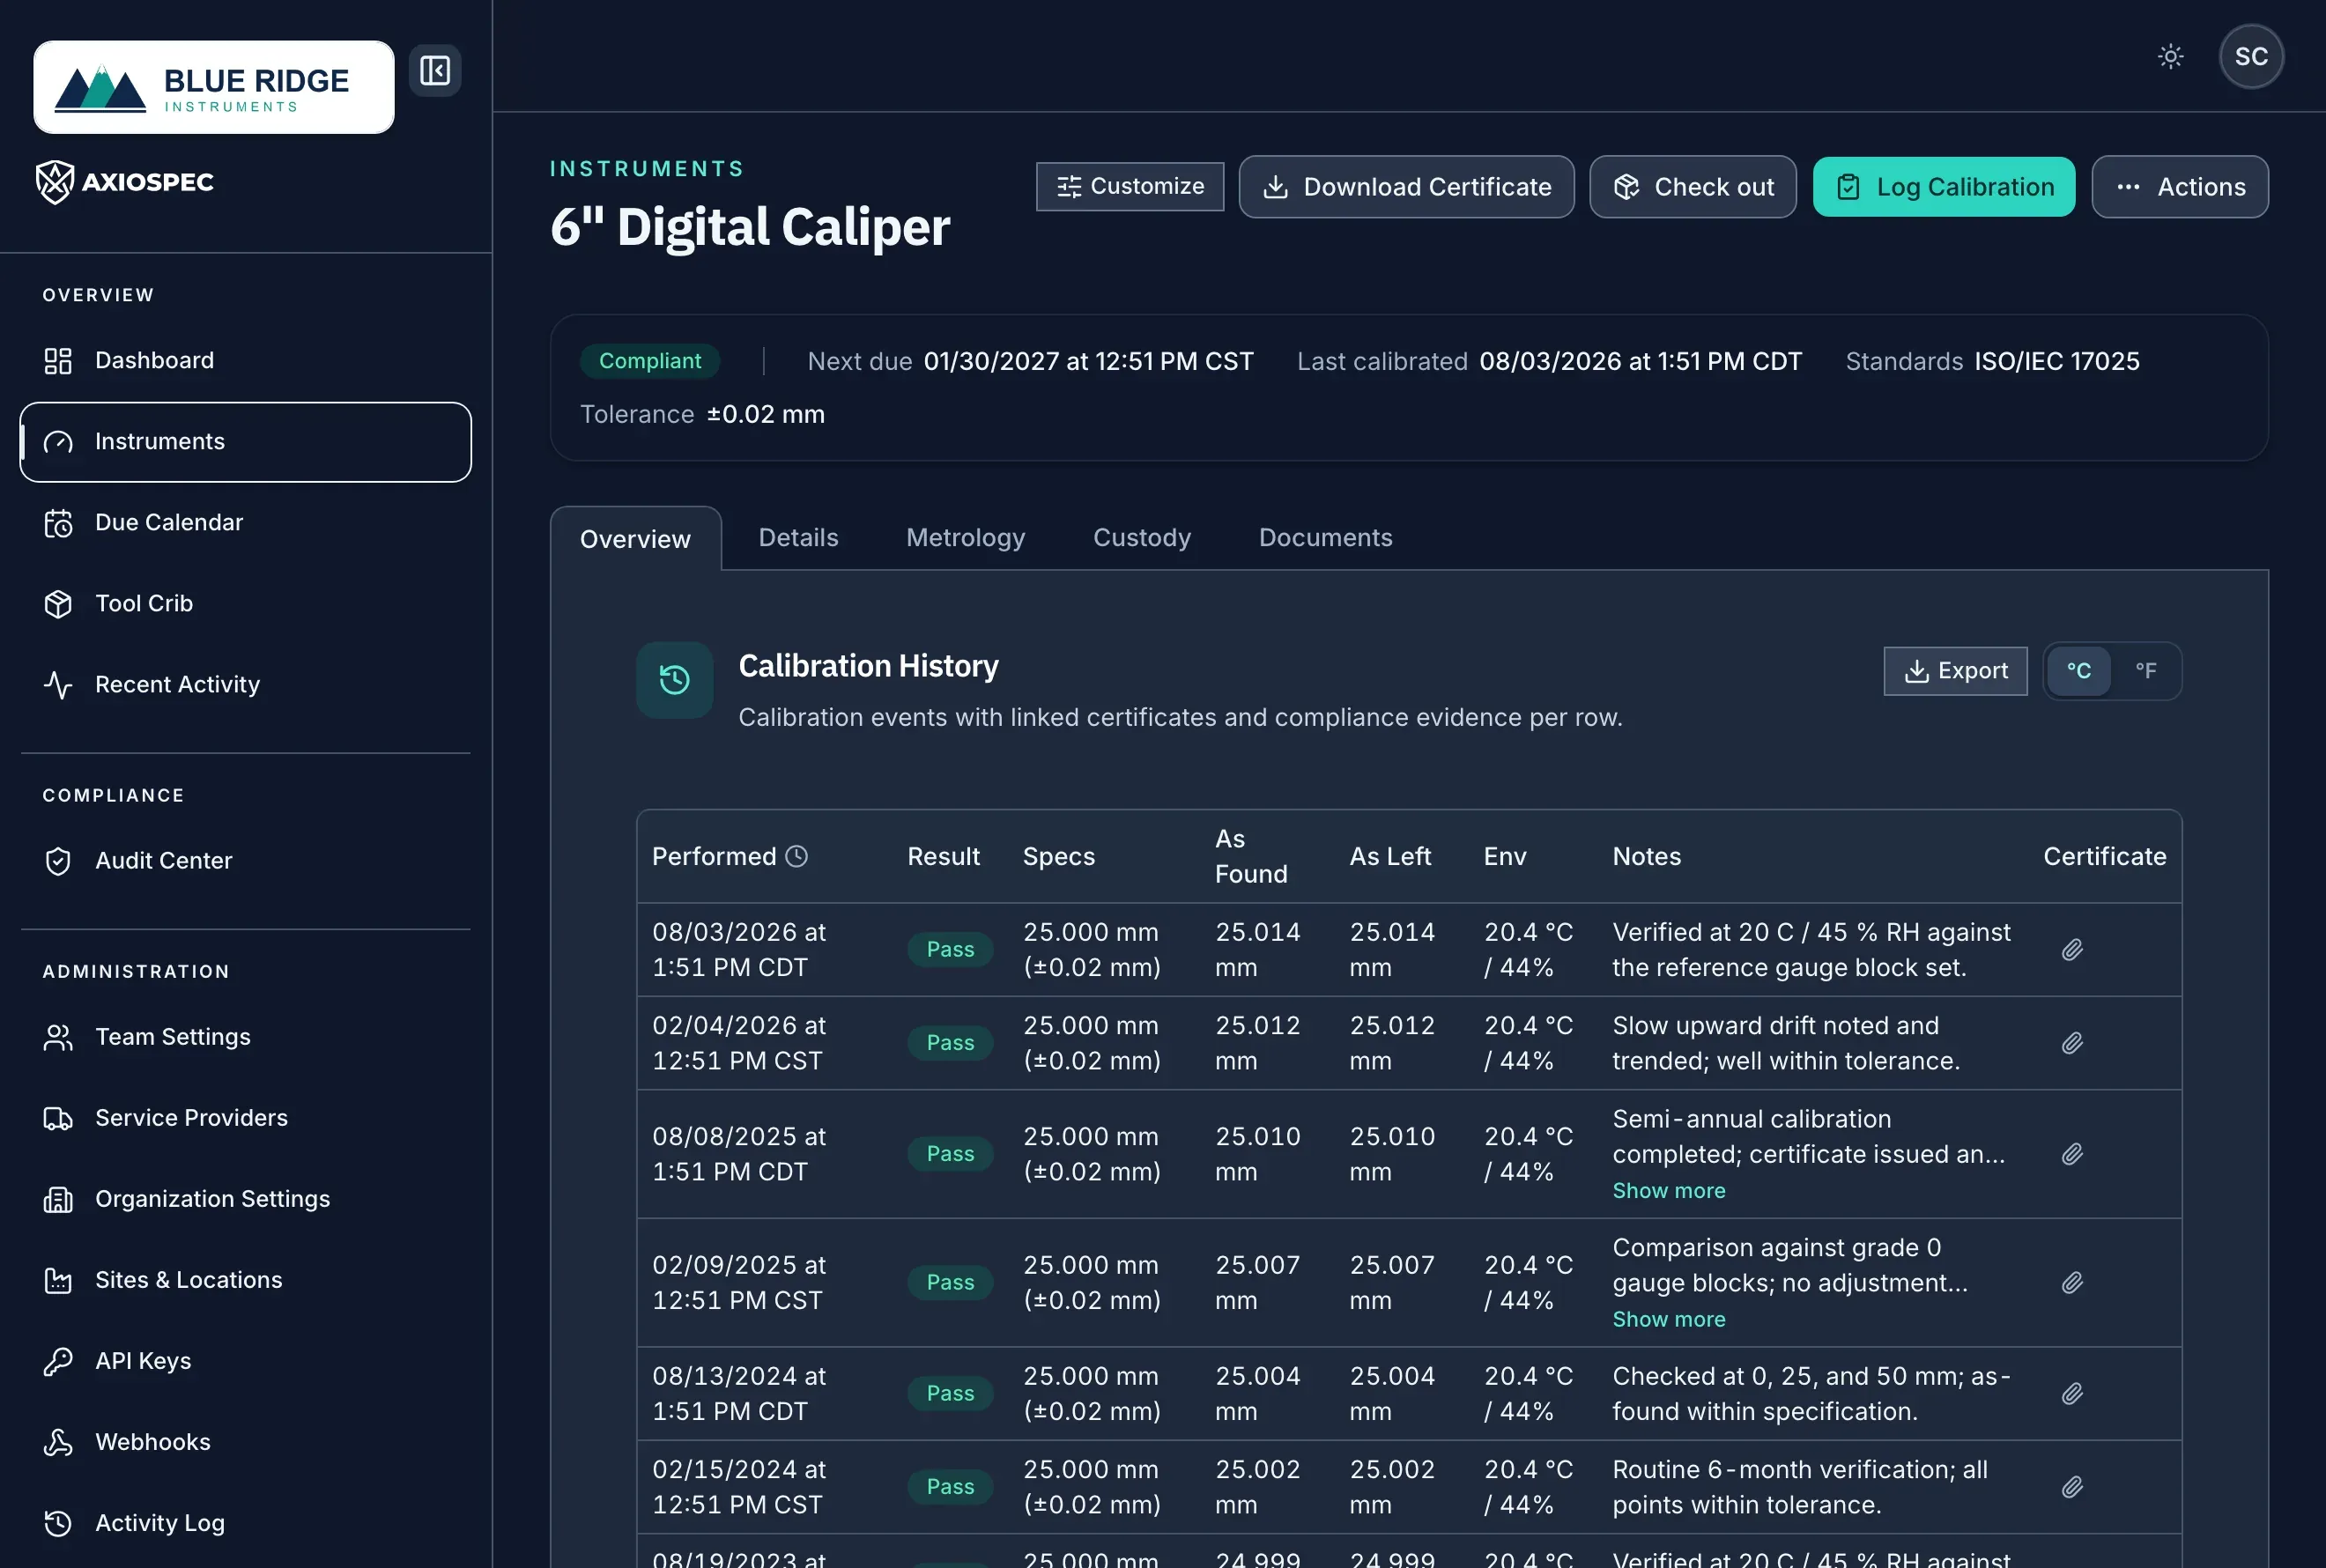
- 1 Transfira em PDF o certificado de calibração de um único instrumento.
- 2 A pista de calibração completa do instrumento, com um certificado ligado a cada linha.
- 3 Estado atual, última calibração, data de vencimento e especificação de tolerância.
Delimite o pacote por data ou por local
Os auditores costumam interessar-se por um período definido ou por uma única instalação. Pode restringir o que entra na evidência para que o pacote corresponda ao âmbito que está a ser avaliado e não a todo o seu histórico.
Para delimitar por data, alinhe os registos que apresenta com o período da auditoria e use a pista de calibração e o CSV do manifesto (que trazem a data e hora de realização e de exportação) para filtrar as datas em causa. Para delimitar por local, trabalhe a partir dos ativos de uma única instalação: cada ativo, certificado e linha do manifesto traz o seu local e a sua localização, por isso um espaço de trabalho com vários locais pode apresentar um local de cada vez.
- Por data: use as datas e horas de realização da pista de calibração e do CSV do manifesto para limitar os registos ao período da auditoria.
- Por local: cada linha e cada certificado estão marcados com o local e a localização, por isso pode apresentar os registos da instalação que está a ser avaliada.
O que o pacote faz e não faz
O Axiospec produz a documentação: registos rastreáveis e prontos para auditoria, reunidos a partir de um registo com deteção de adulteração, com data e hora e assinaturas eletrónicas, e com as alterações que importam a passar por um fluxo de aprovação por duas pessoas. Isso dá-lhe evidência coerente e defensável para entregar.
O Axiospec não certifica, não garante nem assegura que passa numa auditoria. O resultado depende dos seus próprios processos, da completude dos dados que introduziu, do seu âmbito e do seu avaliador. Trate o pacote como a evidência que leva para a auditoria, não como o veredicto.
Ponha em prática
Envie-nos a sua lista de instrumentos e carregamo-la por si, normalmente em dois dias úteis. Sem custos em qualquer plano. Depois registe cada calibração numa pista de auditoria com deteção de adulteração e produza registos quando forem pedidos.
O Axiospec é uma ferramenta de documentação e de fluxo de trabalho. Ajuda a manter registos limpos, rastreáveis e prontos para auditoria. A certificação depende dos seus próprios processos, do seu âmbito e do seu avaliador.
Mais como este, por e-mail
Uma série curta de guias práticos de calibração como este. Sem spam, e cancela a subscrição com um clique.