Conformidade e auditorias
Exporte um pacote pronto para auditoria
Quando um avaliador pede seus registros de calibração, o Axiospec reúne tudo em um único pacote para download. Este guia mostra como gerar o pacote de auditoria, verificar o livro de registros e baixar certificados individuais para entregar uma documentação organizada e rastreável.
Comece pela Central de auditoria
A Central de auditoria (Central de auditoria no menu lateral, rota /manager/audit-center) é onde você reúne evidências para um órgão regulador ou um auditor e revisa as exportações recentes. Ela tem dois cartões que você vai usar mais: Integridade do livro de registros e Gerar arquivo de auditoria.
Abra a central antes de uma auditoria para verificar se seus registros estão íntegros e gerar o pacote em um só lugar. Tudo é gerado na hora, então o pacote sempre reflete seus dados atuais no momento da exportação.
Verifique primeiro a cadeia do livro de registros
Os registros de calibração são gravados em um livro de registros com detecção de adulteração e encadeado por hash. O cartão Integridade do livro de registros percorre essa cadeia para cada registro de calibração confirmado no seu espaço de trabalho e aponta qualquer lançamento que tenha sido alterado depois de aprovado.
Fazer essa verificação antes de exportar dá a você um resultado de integridade limpo para mostrar e confirma que não há surpresas nos registros que você está prestes a entregar.
- Na Central de auditoria, encontre o cartão Integridade do livro de registros.
- Clique em Verificar cadeia do livro de registros.
- Leia o resultado. Uma cadeia válida informa quantos lançamentos de calibração confirmados foram verificados de ponta a ponta e quando a verificação foi feita.
- Se aparecer uma divergência, anote o lançamento sinalizado e fale com support@axiospec.com, porque um registro confirmado que foi alterado é um evento sensível de segurança.
Gere e baixe o pacote de auditoria
O pacote de auditoria é um único arquivo ZIP gerado na hora. Ele contém dois arquivos: um Relatório de auditoria de calibração (audit_summary.pdf) e um manifesto (audit_manifest.csv) que lista seus ativos e os lançamentos do livro de registros.
- Na Central de auditoria, vá até o cartão Gerar arquivo de auditoria.
- Clique em Gerar arquivo de conformidade. O botão mostra o progresso enquanto os documentos são montados.
- Quando o download começar, salve o arquivo ZIP. Ele também aparece em Exportações recentes com uma ação Baixar, para você recuperar depois.
- Abra o ZIP e confirme que os dois arquivos estão lá antes de compartilhá-lo com o avaliador.
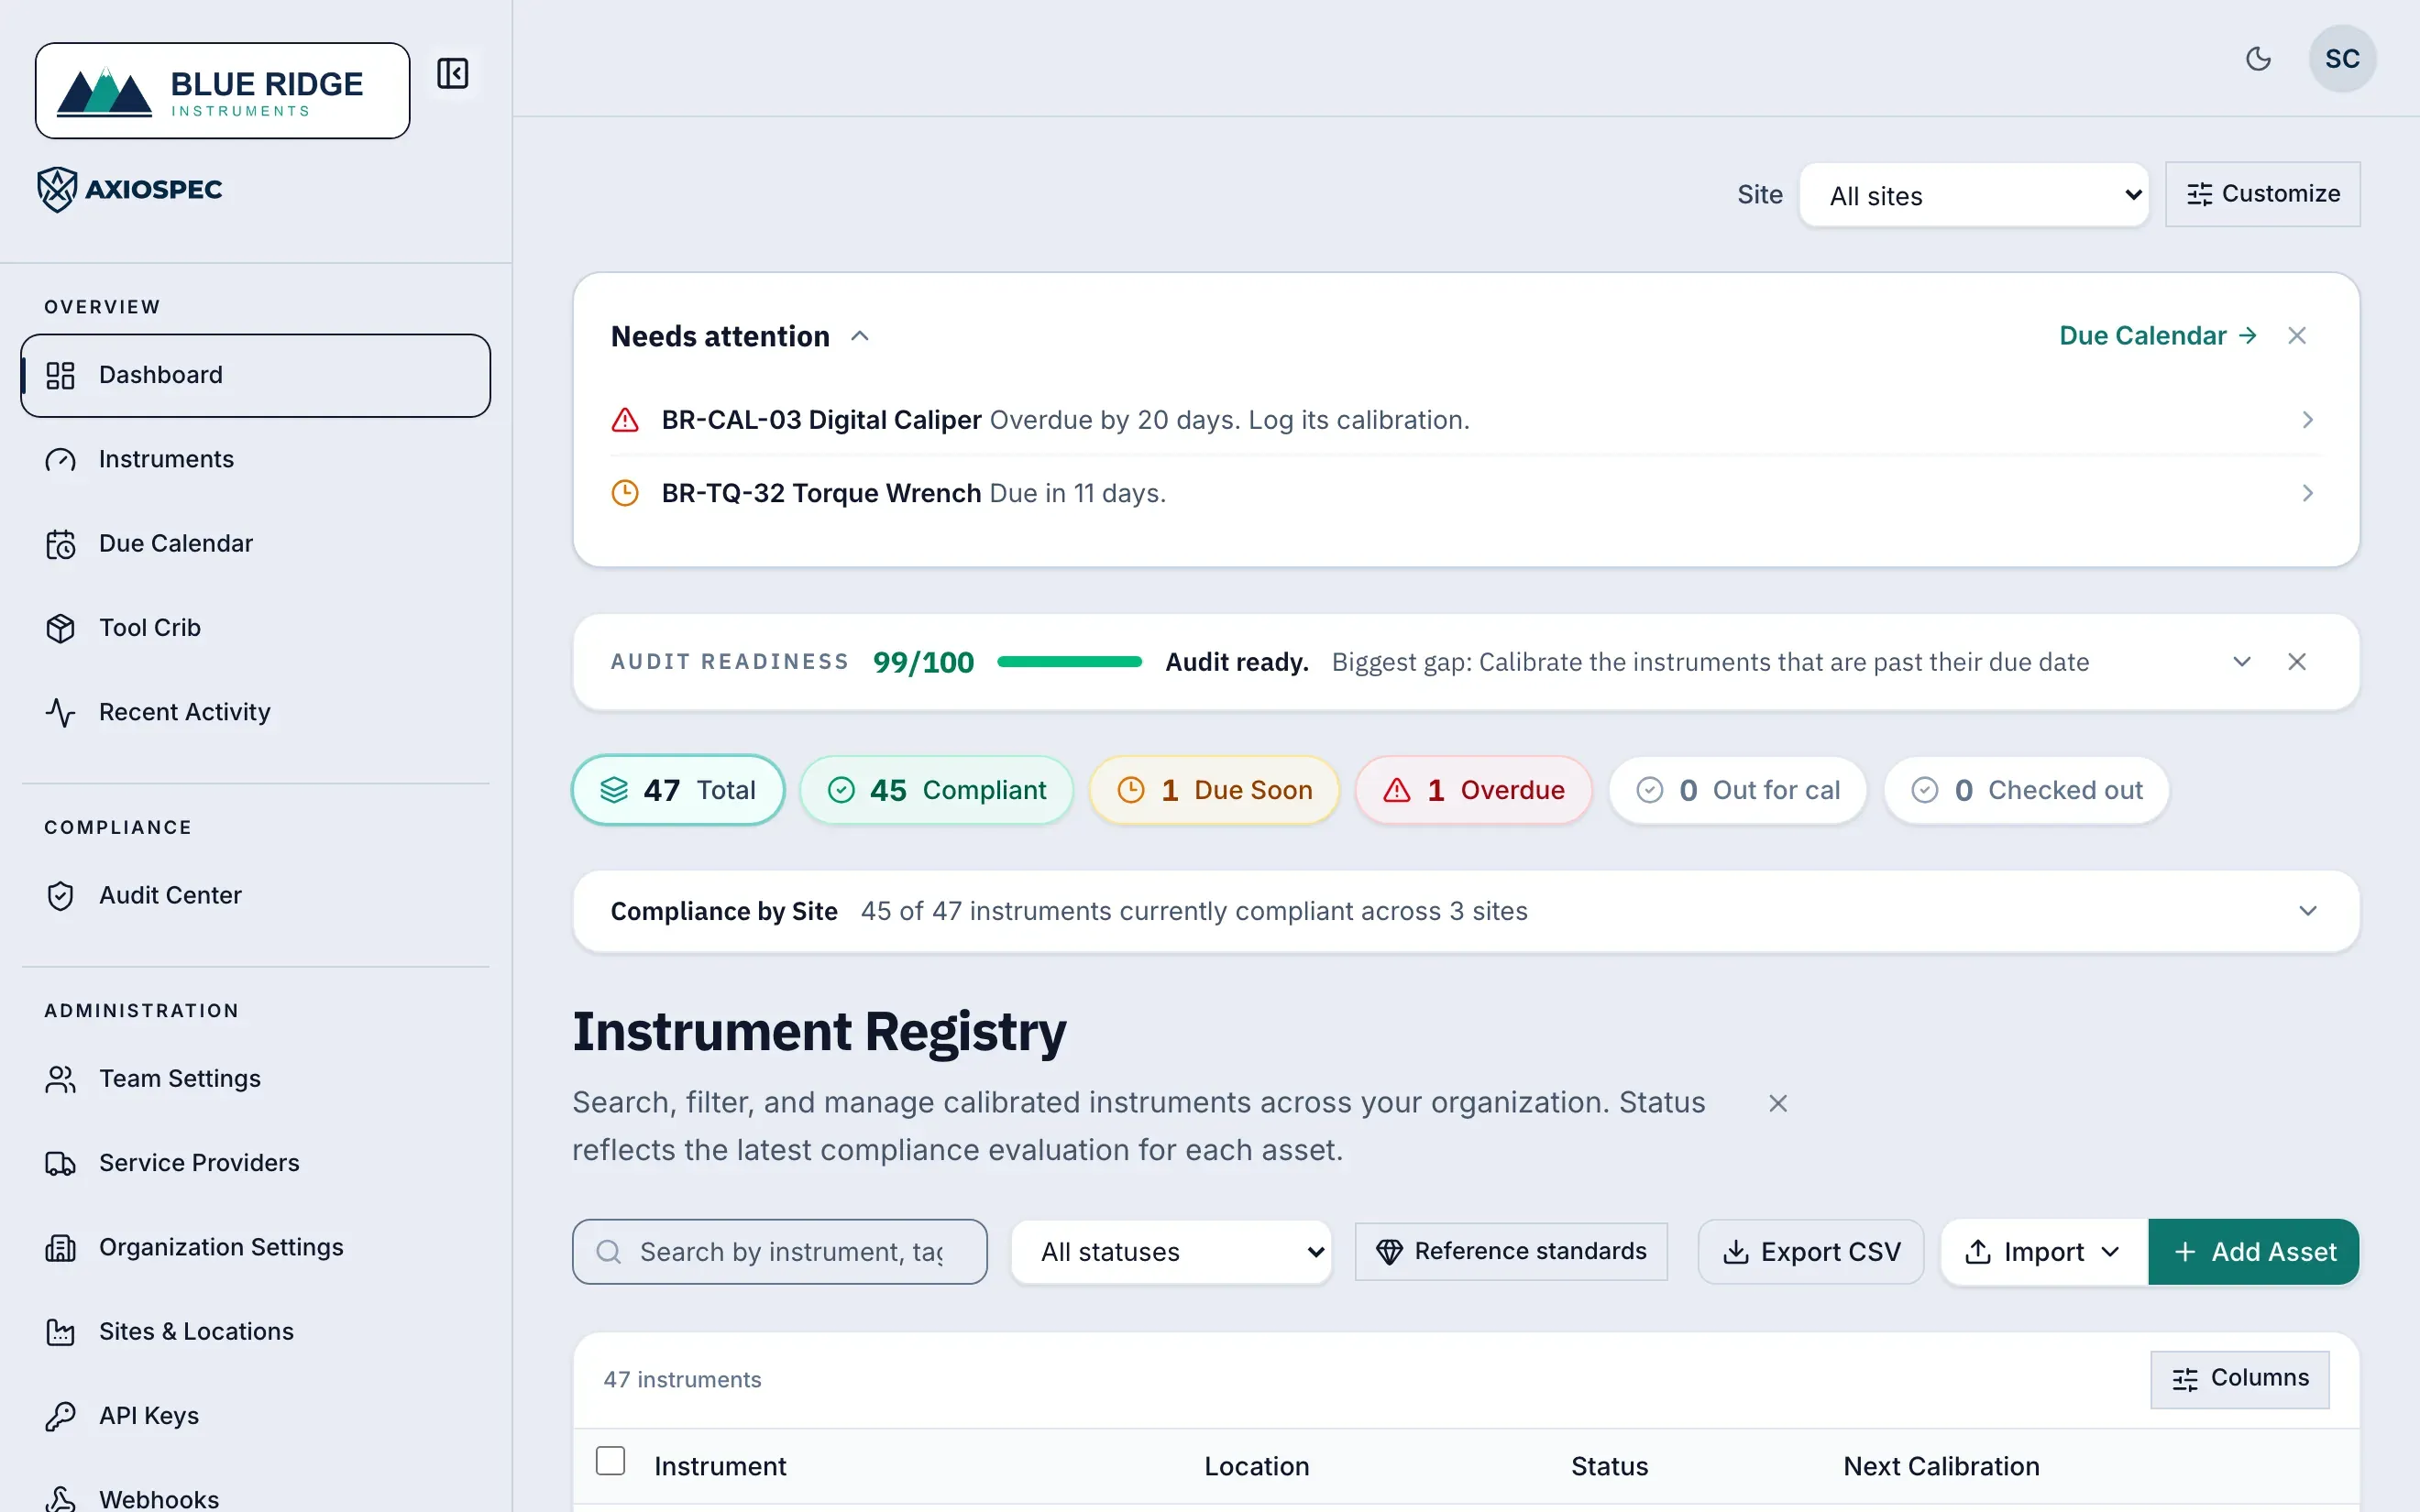
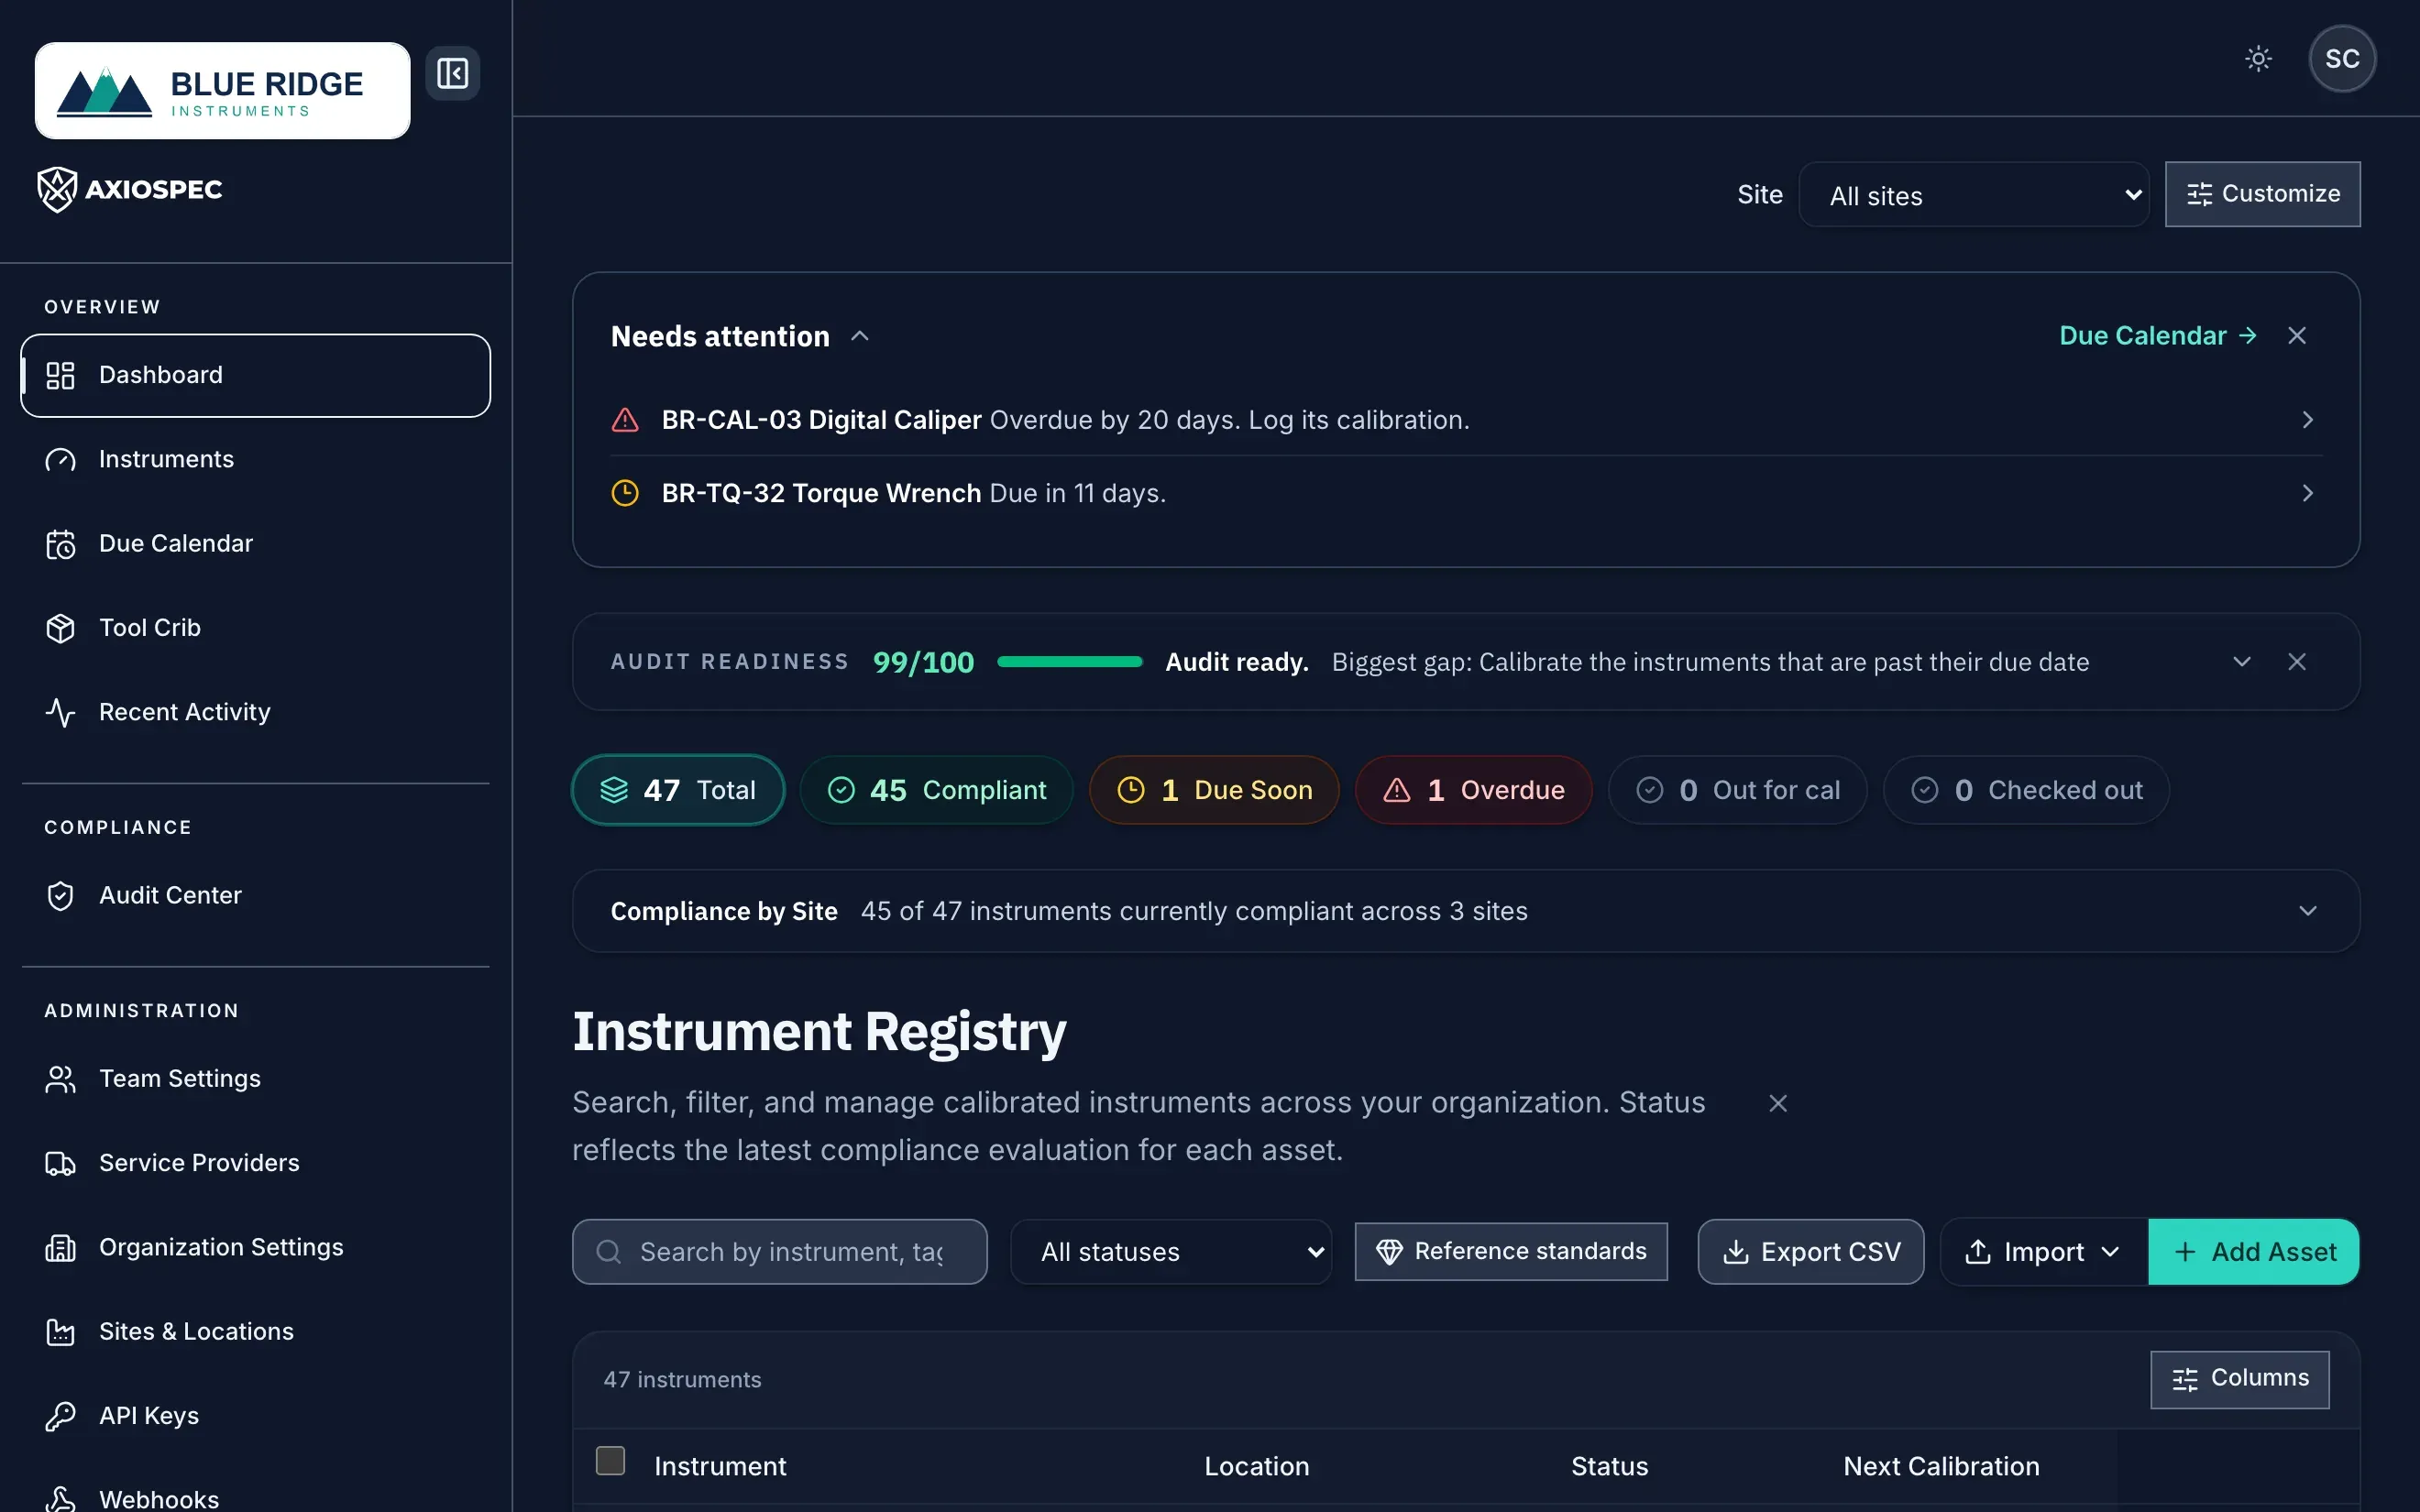
- 1 Selecione Exportar trilha de auditoria para gerar o pacote (também disponível na Central de auditoria).
- 2 Defina o escopo primeiro: todas as unidades ou uma única unidade.
- 3 O pacote resume estas contagens: conforme, vence em breve e vencido.
O que vem dentro do pacote
O PDF do Relatório de auditoria de calibração dá ao avaliador uma narrativa legível do seu programa, e o CSV de manifesto entrega os dados de base para filtrar e cruzar.
- Resumo de status: a contagem do painel com o total de ativos dividido em Dentro da tolerância, Vence em breve, Vencido e itens reprovados.
- Integridade e verificação: o resultado da verificação do livro de registros com detecção de adulteração, incluindo o número de lançamentos verificados e os hashes do topo e da gênese da cadeia.
- Trilha de calibração: cada lançamento do livro de registros com o ativo, o evento, o status, quem executou, quando foi executado e o resultado Aprovado / Reprovado / Calibração limitada / Aprovado com ajuste.
- Itens fora da tolerância: uma seção própria que lista ativos e eventos com resultados Reprovado, Calibração limitada ou danificado, com as leituras antes do ajuste e após o ajuste.
- Aprovações e assinaturas: uma relação de ativos com responsáveis, procedimentos, intervalos e próximas datas de vencimento, além da atribuição de quem executou e de quem aprovou, que acompanha os registros.
- CSV de manifesto: uma linha por ativo e uma linha por lançamento do livro de registros, cobrindo etiquetas, números de série, unidade e local, campos personalizados do espaço de trabalho, resultados, leituras, colunas de incerteza e de regra de decisão, padrões de referência, números de certificado e os valores de hash do registro e do registro anterior em cada lançamento.
Baixe o certificado de um único ativo
Quando um auditor quer a documentação de um instrumento específico, você não precisa do pacote inteiro. Cada ativo tem o próprio Certificado de calibração, gerado a partir da calibração aprovada mais recente.
O certificado é organizado em três seções: Instrumento (etiqueta, fabricante, modelo, número de série, local, intervalo), Calibração (data de execução, resultado, valor nominal, tolerância, leituras antes do ajuste e após o ajuste, padrão de referência, condições ambientais, número do certificado) e Declaração (executado por, aprovação e horário da aprovação). Ele também traz o hash do registro, com detecção de adulteração.
- Abra o Cadastro de ativos (rota /manager/asset-ledger) e selecione o instrumento para abrir a página de detalhes (/manager/asset-ledger/:id).
- No cabeçalho da página, clique em Baixar certificado.
- Salve o PDF quando ele estiver pronto.
- Se aparecer uma mensagem dizendo que ainda não há calibração aprovada para certificar, registre e aprove uma calibração para esse ativo e tente de novo.
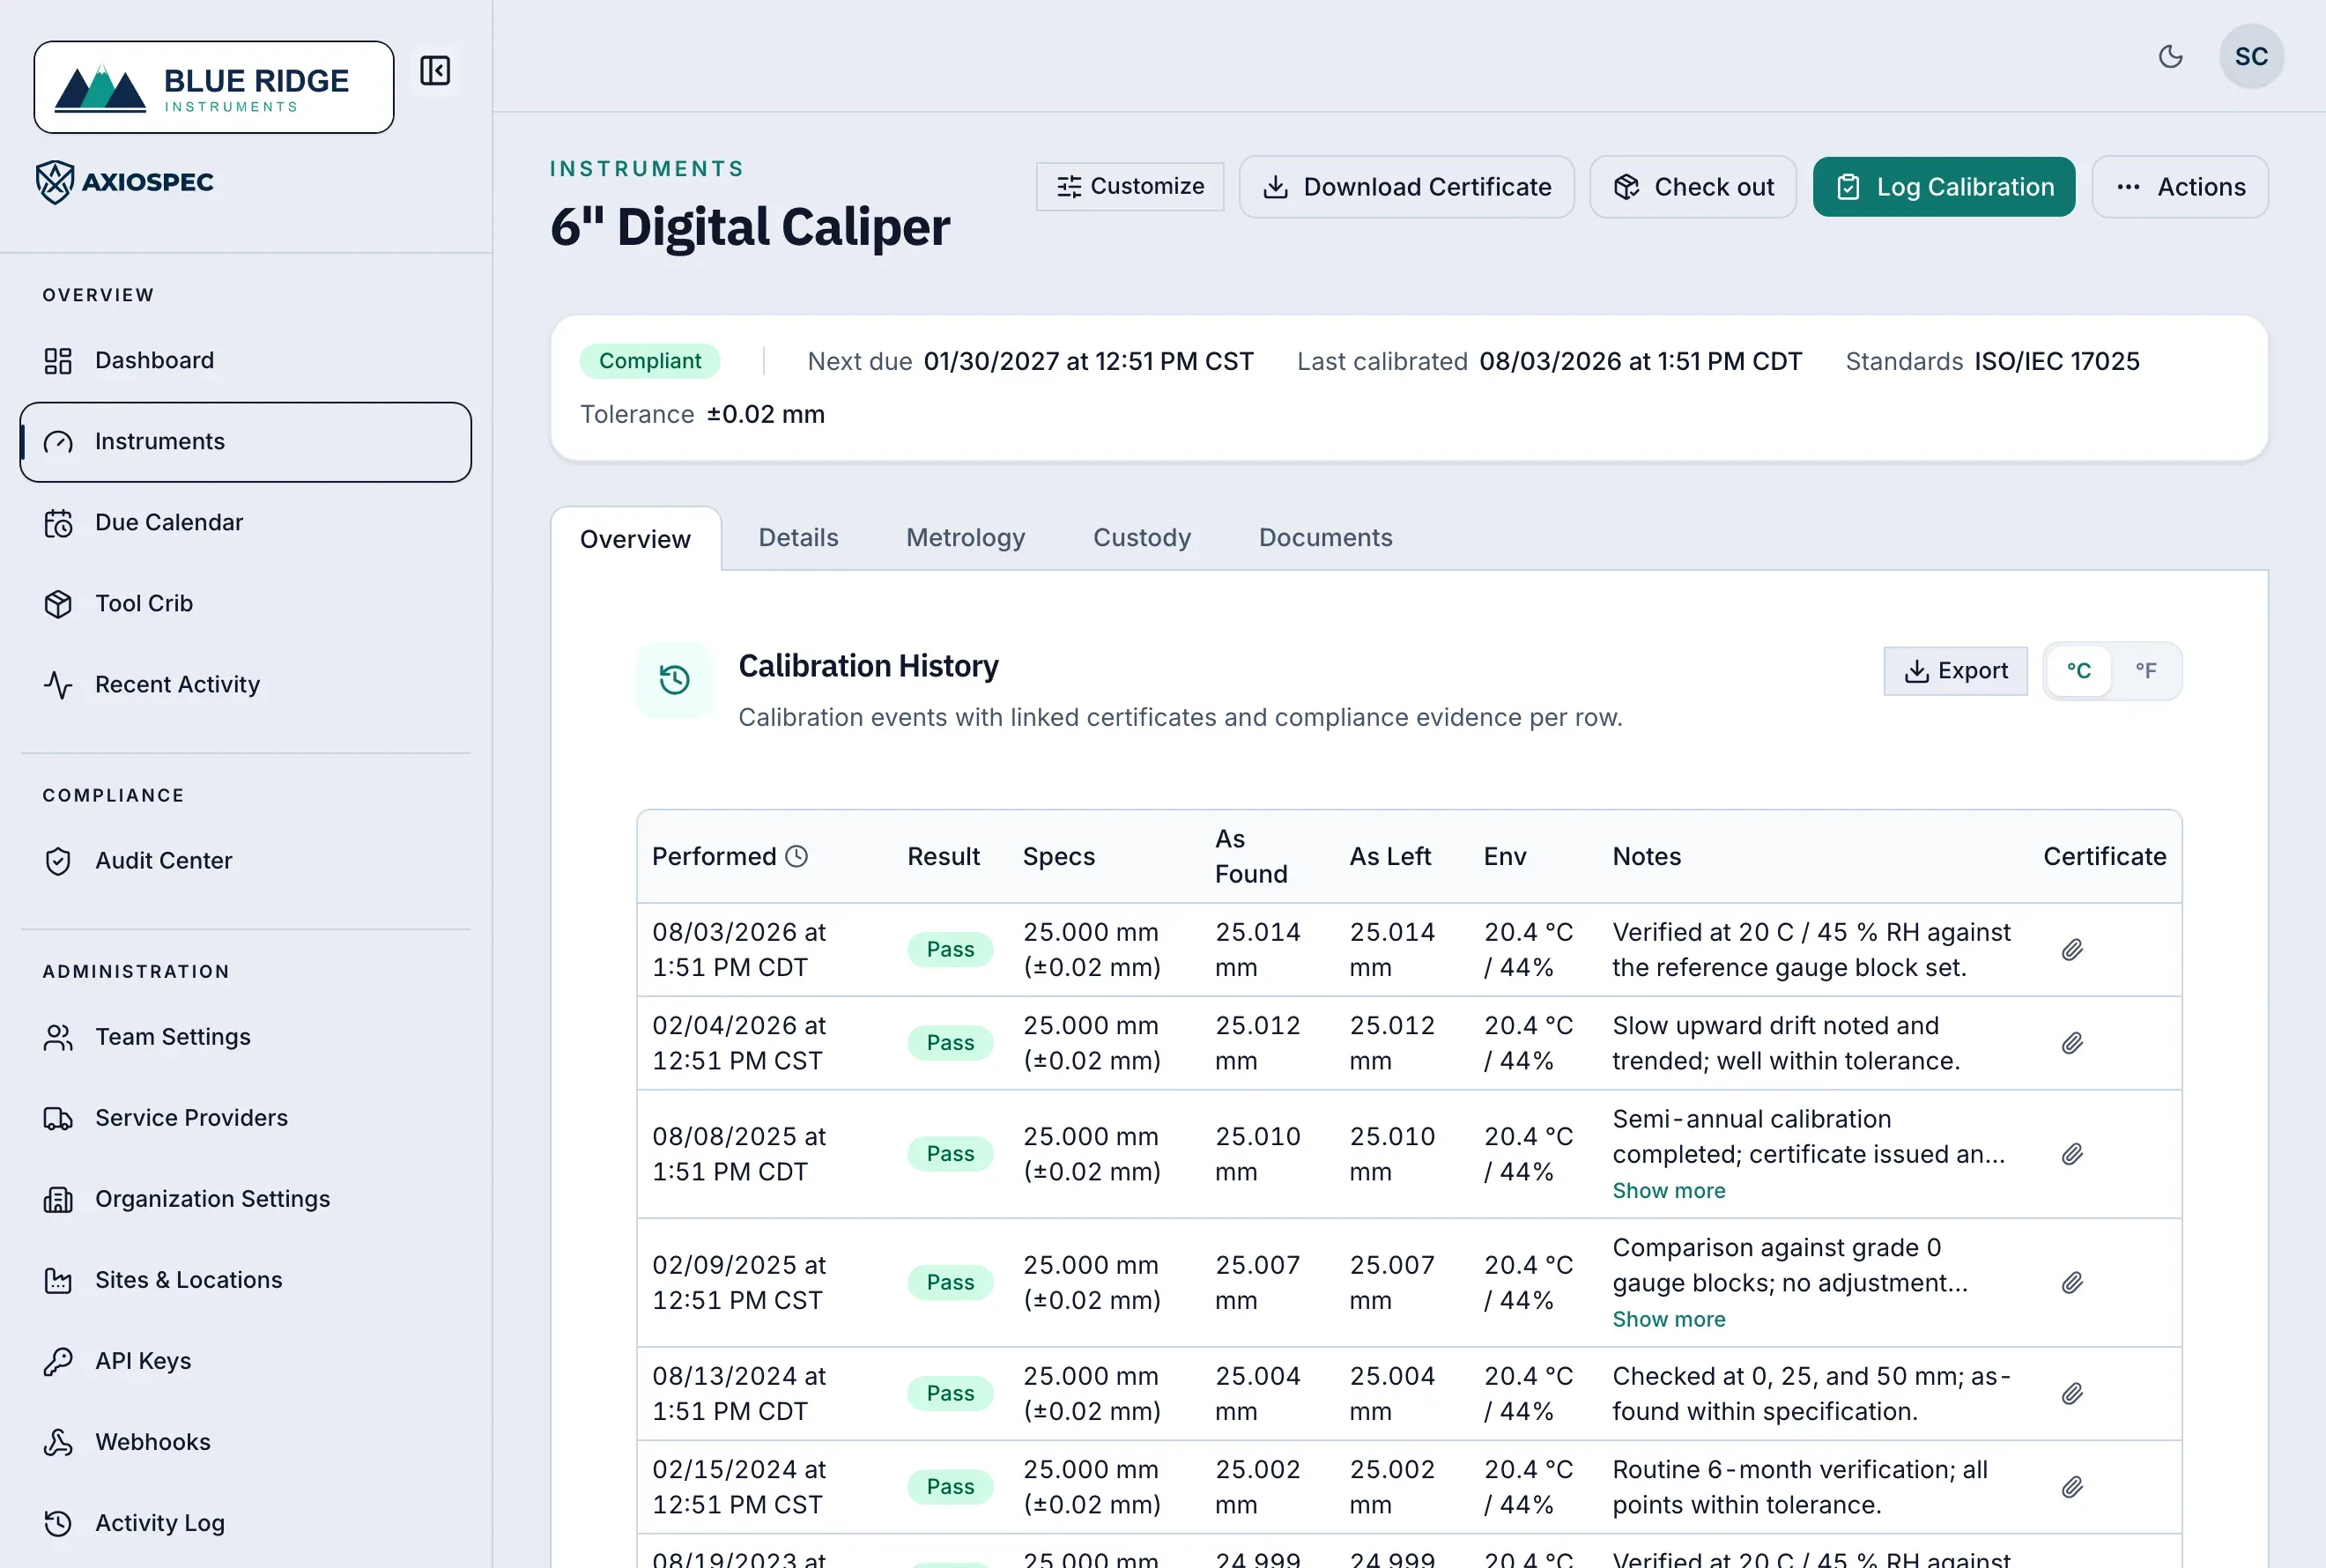
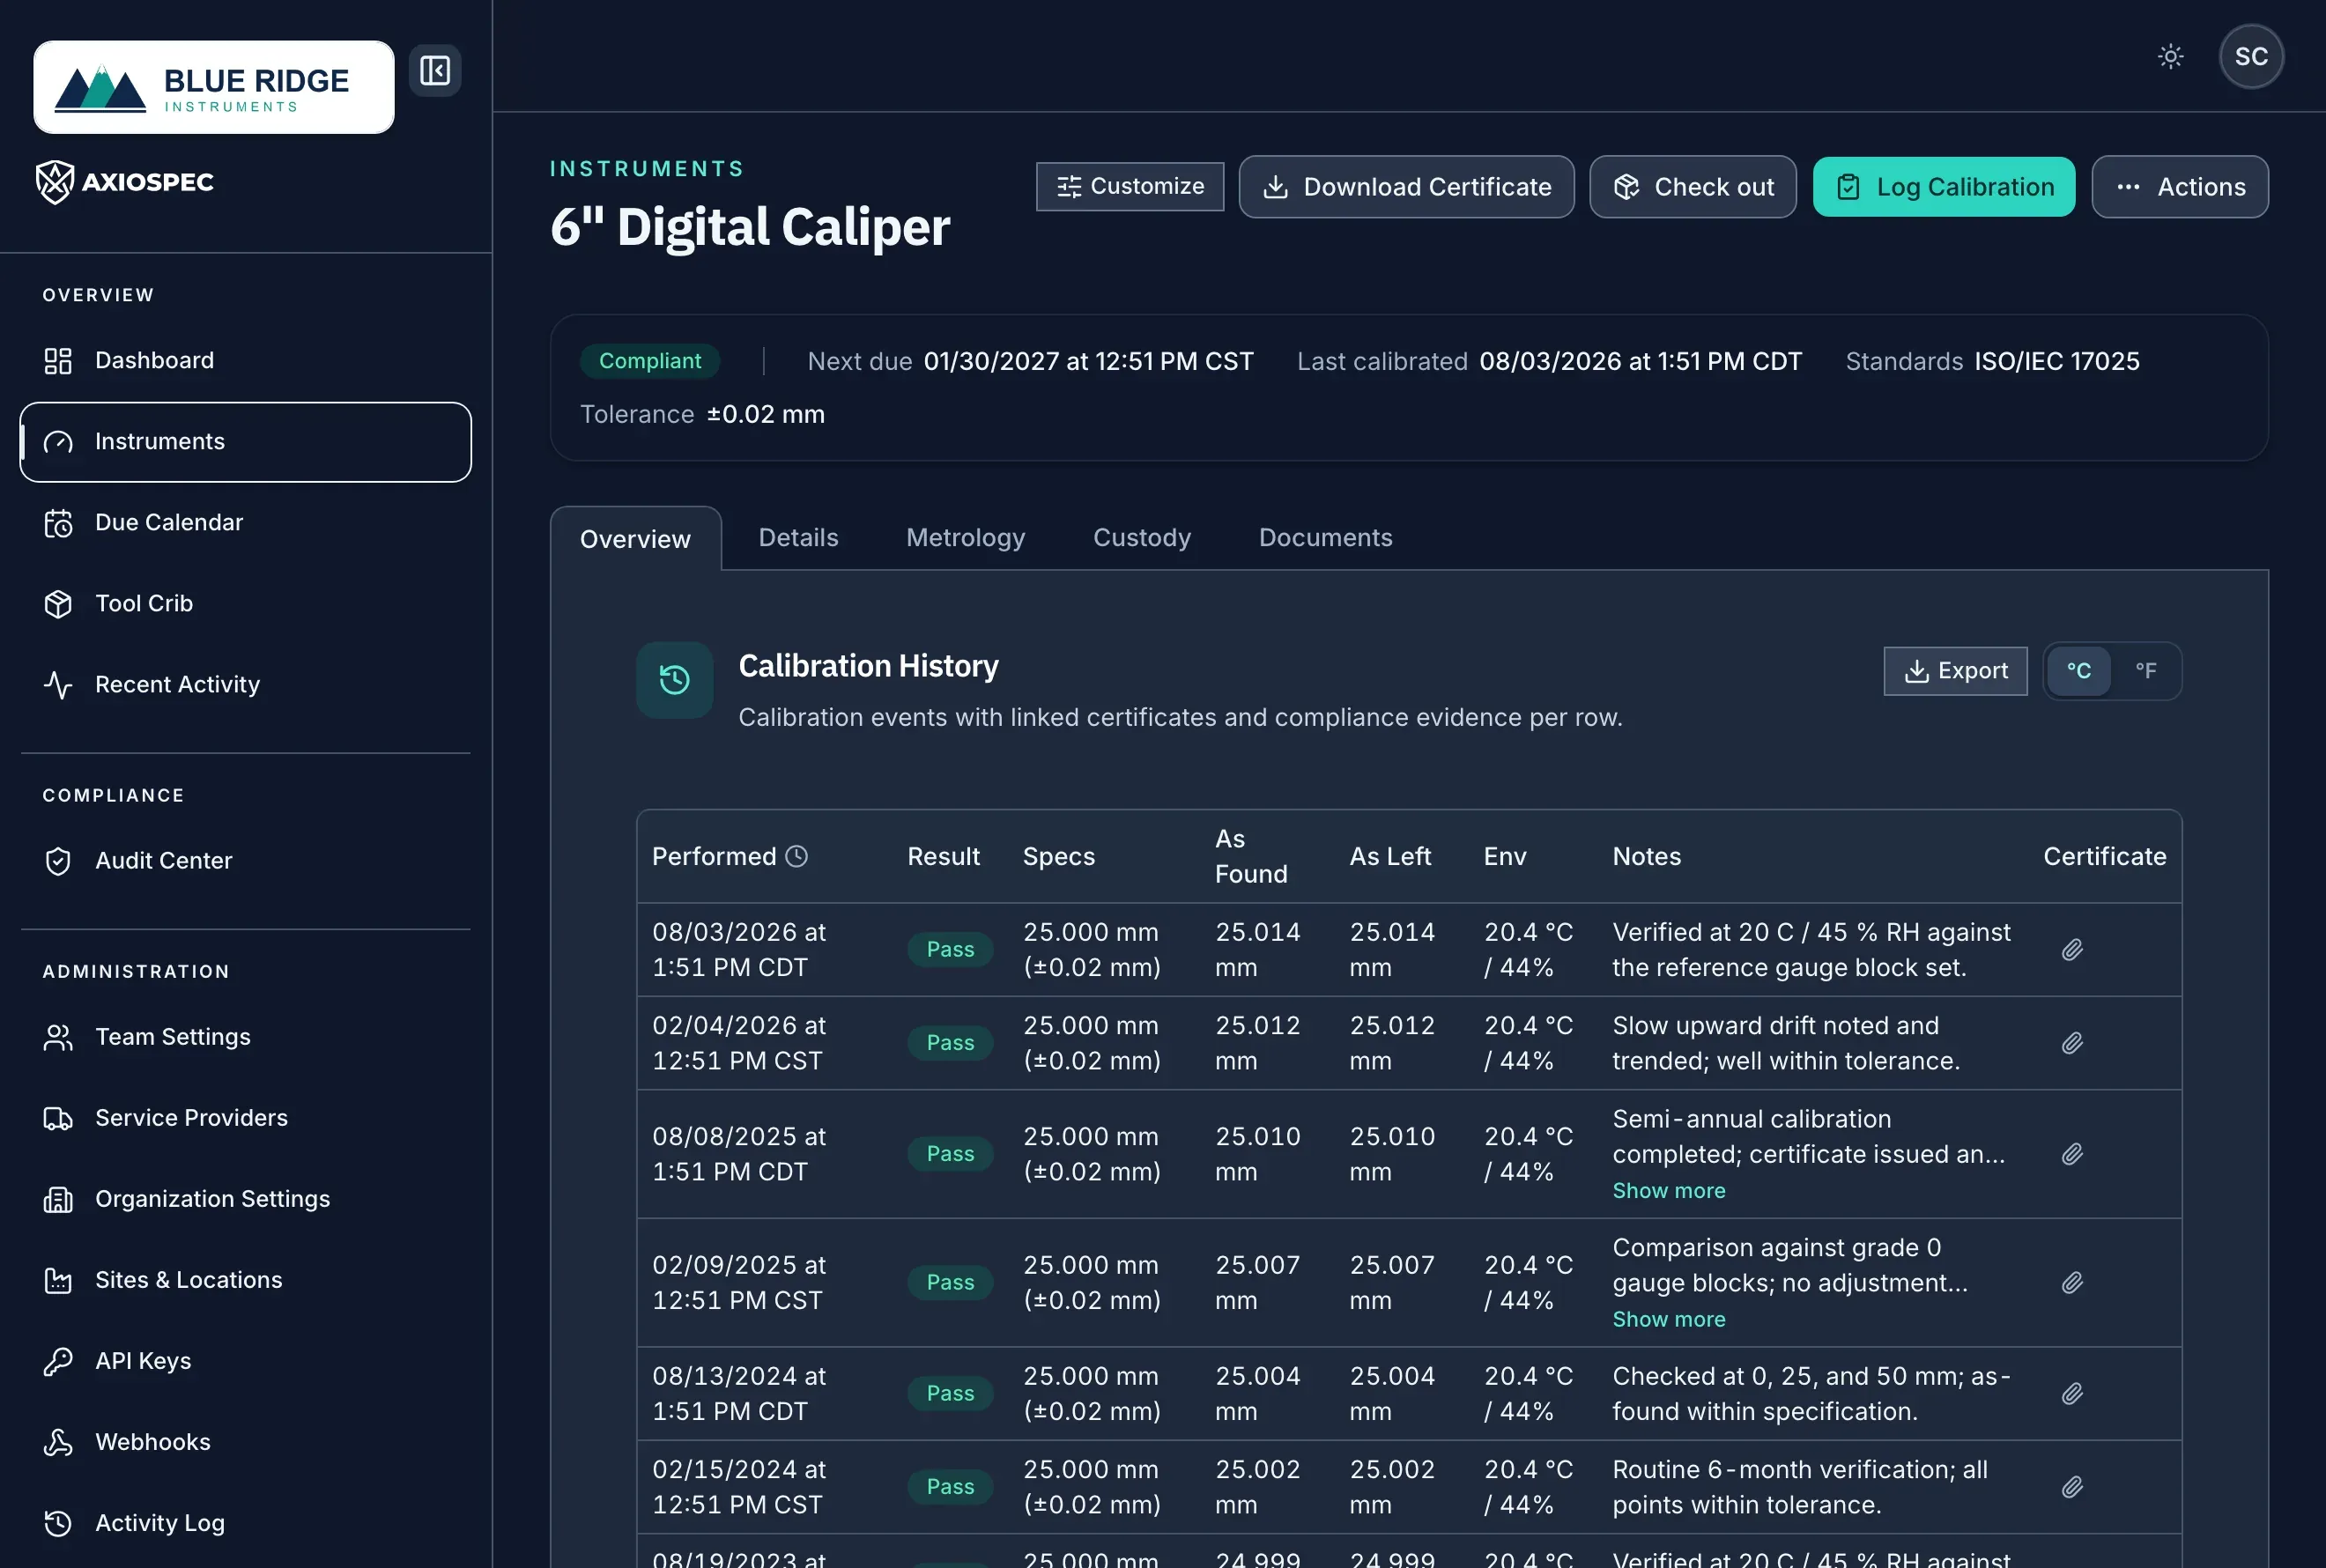
- 1 Baixe em PDF o Certificado de calibração de um único instrumento.
- 2 A trilha de calibração completa do instrumento, com um certificado vinculado em cada linha.
- 3 Status atual, última calibração, data de vencimento e especificação de tolerância.
Defina o escopo do pacote por data ou por unidade
Os auditores costumam se interessar por um período definido ou por uma única instalação. Você pode restringir o que entra nas evidências para que o pacote corresponda ao escopo avaliado, e não a todo o seu histórico.
Para o escopo por data, alinhe os registros apresentados ao período da auditoria e use a trilha de calibração e o CSV de manifesto (que trazem os horários de execução e de exportação) para filtrar as datas em questão. Para o escopo por unidade, trabalhe com os ativos de uma única instalação: cada ativo, certificado e linha do manifesto traz a unidade e o local, então um espaço de trabalho com várias unidades pode apresentar uma unidade por vez.
- Por data: use os horários de execução da trilha de calibração e do CSV de manifesto para limitar os registros ao período da auditoria.
- Por unidade: cada linha e cada certificado são marcados com a unidade e o local, então você pode apresentar os registros da instalação que está sendo avaliada.
O que o pacote faz e o que não faz
O Axiospec produz a documentação: registros rastreáveis e prontos para auditoria, montados a partir de um livro de registros com detecção de adulteração, com data e hora e assinaturas eletrônicas, e com as alterações relevantes passando por um fluxo de aprovação em duas etapas. Isso dá a você evidências consistentes e defensáveis para entregar.
O Axiospec não certifica, não garante nem assegura que você seja aprovado em uma auditoria. O resultado depende dos seus próprios processos, da completude dos dados que você informou, do seu escopo e do seu avaliador. Trate o pacote como a evidência que você leva para a auditoria, não como o veredito.
Coloque em prática
Tem uma lista de instrumentos? Envie para nós e carregamos tudo para você, normalmente em alguns dias úteis. Grátis em todos os planos. Depois registre cada calibração em uma trilha de auditoria com detecção de adulteração e gere os registros quando pedirem.
O Axiospec é uma ferramenta de documentação e de fluxo de trabalho. Ele ajuda você a manter registros limpos, rastreáveis e prontos para auditoria. A certificação depende dos seus próprios processos, do seu escopo e do seu avaliador.
Mais conteúdo como este, por e-mail
Uma série curta de guias práticos de calibração como este. Sem spam, cancele a inscrição com um clique.